La Côte d’Ivoire parmi les pays les plus ciblés
Le rapport, publié par Kaspersky à la suite de ce travail, dévoile que les menaces observées en Afrique diffèrent légèrement de celles constatées en Europe. Le document indique également que les menaces les plus courantes ciblant les PME Africaines demeurent les mêmes.
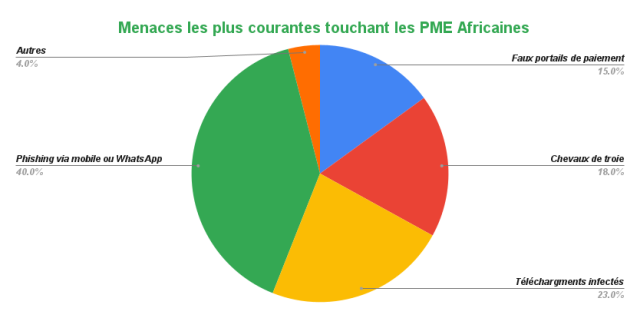
D’après les experts de Kaspersky, les principales cybermenaces, auxquelles les PME Africaines doivent régulièrement faire face, sont les faux portails de paiement (15%), les chevaux de Troie (18%) et les téléchargements infectés (23%). Le phishing via mobile ou WhatsApp (40%) visant les PME Africaines est à un niveau bien supérieur à la moyenne mondiale.
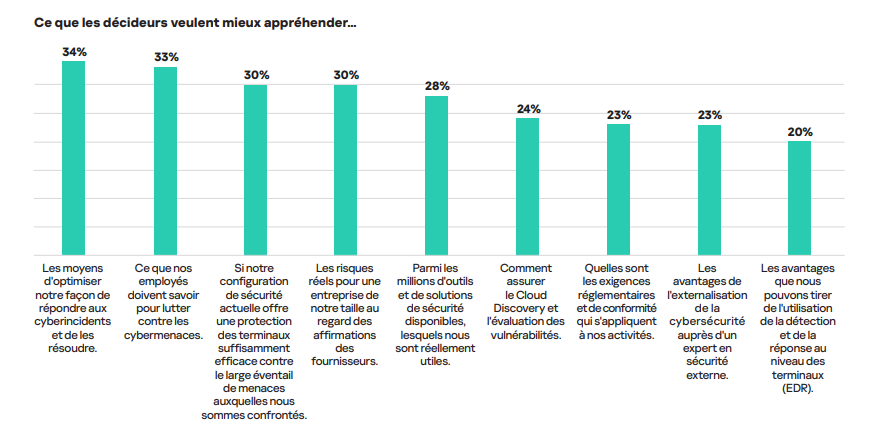
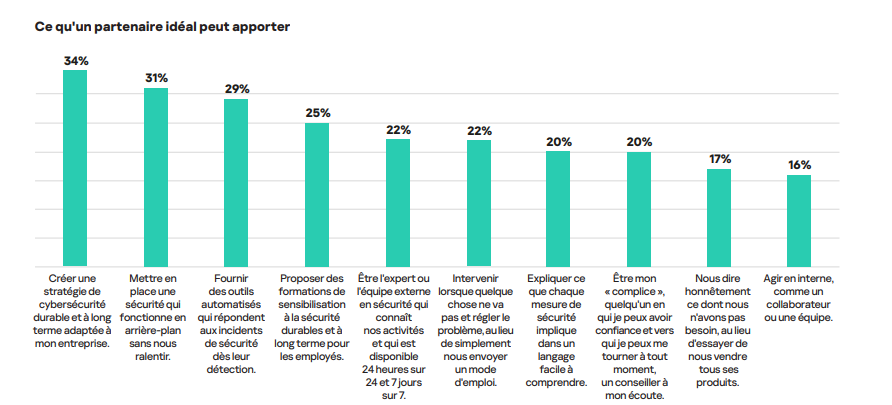
En outre, d’après les données partagées par Kaspersky, 68% des PME fonctionnent sans stratégie formalisée ni objectifs mesurables. 27% ne comprennent pas pleinement l’impact business d’une attaque, 21% n’ont aucun budget dédié à la cybersécurité et 33% d’entre elles ne disposent pas d’experts internes, mais recourent à des prestataires externes de manière ponctuelle. L’étude informe aussi que près d’une entreprise sur quatre a déjà subi une interruption de service de plus de 24 heures, au cours de l’année écoulée.
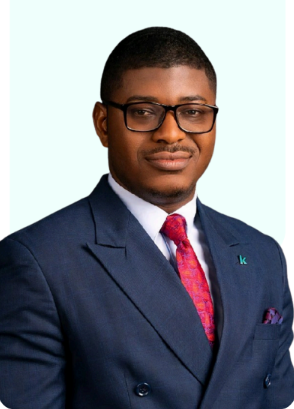
Contextualisant ce rapport de Kaspersky, Hervé Iro Mondouho, justement Responsable Grands Comptes de Kaspersky pour l’Afrique de l’Ouest et Centrale depuis 2024, déclare que le premier défi des PME Africaines en matière de cybersécurité est, aujourd’hui, le déficit de perception stratégique. Et pour cause !
« Beaucoup de dirigeants continuent de considérer la cybersécurité comme un sujet purement technique, alors qu’elle conditionne désormais la continuité d’activité, la réputation et même la valeur d’une entreprise. Selon nos dernières données, compilées par nos experts chez Kaspersky, 75% des PME en Europe et en Afrique fonctionnent avec des stratégies incomplètes ou non actualisées et 26% des dirigeants admettent ne pas comprendre pleinement la valeur commerciale de la sécurité numérique (…)
À cela s’ajoute une contrainte opérationnelle majeure ! 29% des responsables IT affirment que le suivi des menaces occupe déjà tout leur temps, tandis que 22% indiquent ne pas disposer d’effectifs suffisants. Résultat ? La moindre alerte devient un incident critique. Les PME n’ont pas besoin de plus d’outils, mais d’une vraie gouvernance cyber. » Analyse-t-il
« Cette situation est particulièrement critique en Afrique parce que la digitalisation y a été fulgurante ! Les entreprises Africaines ont intégré le mobile, le cloud et les paiements numériques bien plus vite que la moyenne mondiale, souvent sans infrastructures de sécurité proportionnelles. Nos analyses, chez Kaspersky, montrent une hausse de 14% des fichiers malveillants détectés entre 2023 et 2024, avec des campagnes de phishing et de ransomware de plus en plus ciblées sur les systèmes de facturation et les plateformes de paiement locales. Les pays du Continent les plus dynamiques numériquement, notamment la Côte d’Ivoire, le Sénégal, le Cameroun, le Maroc et la Tunisie, sont logiquement les plus attaqués. » Poursuit-il.
« Le risque n’est plus théorique ! Une panne de 24 heures sur un système de paiement ou une fuite de données clients peut désorganiser totalement une PME. La cybersécurité est désormais un enjeu économique, au même titre que la trésorerie ou la conformité réglementaire. » Insiste celui qui a intégré les équipes kasperky en 2020.
Pourtant, des gestes simples peuvent déjà faire la différence pour une PME. Encore faut il savoir lesquels, signale Hervé Iro Mondouho. « La première étape, c’est la hiérarchisation, autrement dit savoir ce que l’on protège et pourquoi on le protège ! Chaque entreprise doit identifier ses actifs critiques — base clients, outils comptables, transactions — et désigner une personne en charge de la sécurité, même partiellement (…)
Ensuite, il faut adopter une discipline (mises à jour régulières, segmentation des accès, sauvegardes hors ligne, authentification renforcée, etc.). Enfin, la sensibilisation reste le meilleur pare-feu ! Un collaborateur averti réduit jusqu’à 80% des risques d’incidents liés à l’erreur humaine, selon nos observations terrain. A la lumière de ce chiffre, il est clair que les PME doivent développer cette hygiène numérique, c’est-à-dire des réflexes simples mais constants. » Ajoute le Responsable Grands Comptes de Kaspersky pour l’Afrique de l’Ouest et Centrale.
En raison de la généralisation du paiement mobile, de la dématérialisation de la facturation, de la gestion cloud et de leur usage massif de messageries professionnelles, les PME Africaines figurent parmi les plus digitalisées du Sud global et, sur le Continent, des pays comme le Maroc, la Tunisie, le Cameroun, le Sénégal et la Côte d’Ivoire, pour ne citer qu’eux, sont autant les fers de lance de ce mouvement que les cibles privilégiés de cyberattaques via les outils de collaboration et les paiements en ligne. Alors que le rythme d’adoption du numérique reste spectaculaire, cette fragilité est d’autant plus préoccupante. « Les signaux d’alerte arrivent plus vite que les décisions ne sont prises. Dans de nombreuses PME, la sécurité repose encore sur une seule personne débordée. » Alerte Pascal Naudin, Head of B2B Morocco, Tunisia, West & Central Africa. En 2024, les systèmes Kaspersky ont détecté 467.000 fichiers malveillants par jour. Et ce, à l’échelle mondiale.
à lire aussi :
.
Sauf autorisation de la rédaction ou partenariat pré-établi, la reprise des articles de abidjaneconomie.net même partielle, est strictement interdite. Tout contrevenant s’expose à des poursuites.