Des menaces discrètes se propagent sur le Continent
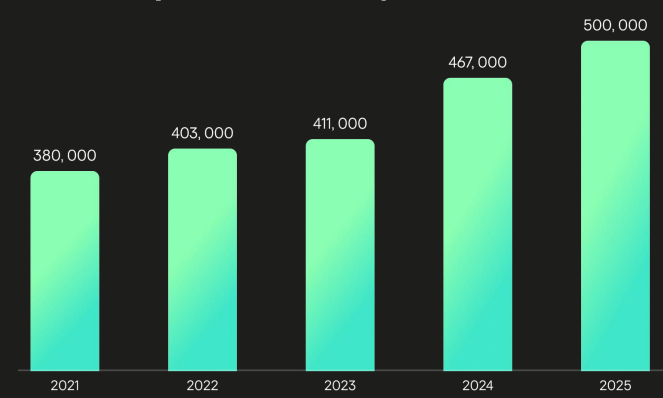
Selon Georgy Kucherin, le nombre de voleurs d’informations (info stealers) a également enregistré une croissance de 32 % sur la même période. En cause ? La faiblesse des mots de passe et de mauvaises configurations des réseaux virtuels privés (VPN).
Concernant l’usage de l’Intelligence Artificielle (IA), du particulier au cybercriminel, en passant par les entreprises et les institutions, cet outil est désormais aussi populaire et en expansion des 2 côtés du miroir, pour le meilleur comme pour le pire…
En effet, d’après les données issues des technologies de détection de Kaspersky et les travaux des membres du GReAT, en 2026, l’IA est de plus en plus utilisée pour programmer des cyber intrusions. Pis, quitte à tomber Charybde en Scylla, « la fréquence des attaques automatisées, menées de bout en bout par l’IA, avec une intervention humaine minimale », ne cesse de proliférer. Signale Georgy Kucherin.
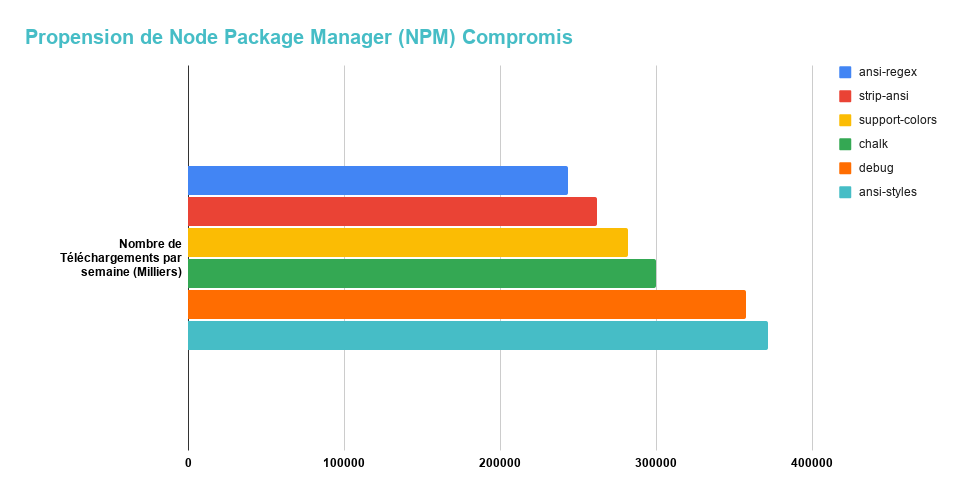
Il ajoute que le GReAT de Kaspersky prévoit aussi « une augmentation du phishing, des deep fakes, des ransomwares, des cyberattaques contre les chaînes de production et les projets open source, ainsi qu’un accroissement des attaques généralisées contre les logiciels libres et des implants au niveau du noyau des systèmes d’exploitation. » Prévient il avant de mettre en garde contre la propension, en Afrique de l’Ouest notamment, « des appareils (généralement des smartphones) pré infectés (avant achat) par des logiciels malveillants. »
Directeur B2B pour le Maroc, la Tunisie, l’Afrique de l’Ouest et du Centre chez Kaspersky, Pascal Naudin attire l’attention sur la professionnalisation des cyber attaquants. « Ils travaillent en équipe pour mieux cibler les entreprises, comme les particuliers ! » Alerte-t-il. Son Directeur Général pour le Benelux, les Pays Nordiques, l’Afrique du Centre et du Nord, Tim Groot, explique que la progression des logiciels espions et des voleurs d’information en Afrique reflète une évolution des méthodes d’attaque qui reposent de plus en plus sur l’exploitation d’accès existants. « Les vulnérabilités techniques et les identifiants compromis restent aujourd’hui les principaux points d’entrée dans les systèmes. » Indique-t-il.
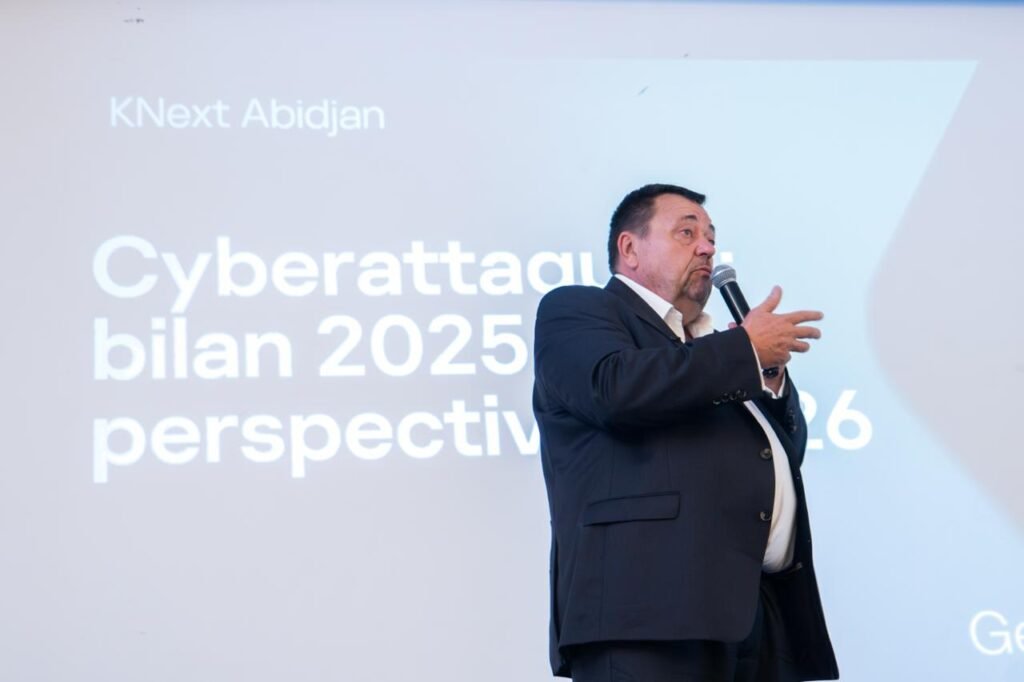
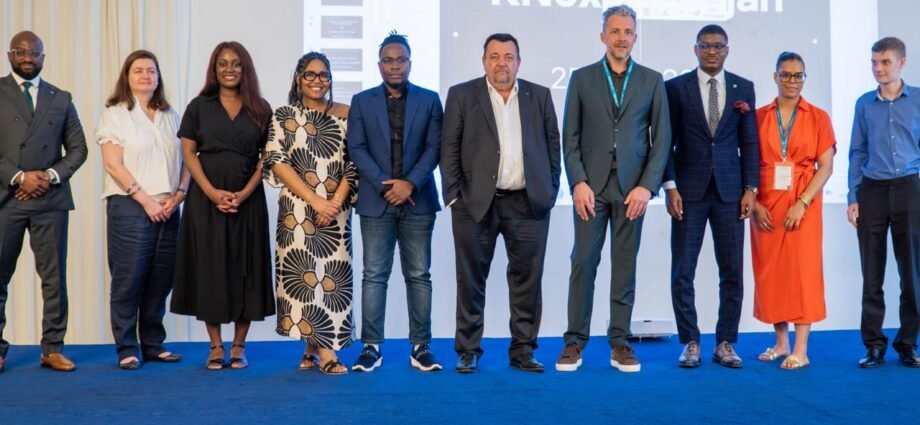
A l’Ouverture de l’étape Abidjanaise du KNext 2026, organisé par Kaspersky, Pascal Naudin a révélé qu’en plus des risques, peu lisibles a priori pour les dirigeants de société, les comités de direction et leurs conseils d’administration, l’interruption d’activité, ainsi que la fuite de données (dont le contrecoup est réparti entre notifications d’incidents, perte de réputation et/ou de la confiance de la clientèle, communication et gestion de crise, sanctions réglementaires et fraude interne, etc.), engendrées, à titre d’exemple, par une attaque par ransomware, l’infestation réussie et aboutie d’un système ou d’un réseau par un rançongiciel affecte, a minima, le chiffre d’affaires d’une entreprise à hauteur de 1,5 %. « En investissant environ 200 millions FCFA sur 3 ans, une entreprise peut réduire son espérance de perte annuelle (ALE) de 379,5 millions FCFA à seulement 168,3 millions FCFA, optimisé ainsi son retour sur investissement de sécurité et atteindre le taux impressionnant de 217 % sur l’échelle de ROSI (Return On Security Investment). » A-t-il dévoilé.
à lire aussi :
Sauf autorisation de la rédaction ou partenariat pré-établi, la reprise des articles de abidjaneconomie.net même partielle, est strictement interdite. Tout contrevenant s’expose à des poursuites.